94% dos ataques digitais começam por um e-mail — e um clique errado pode colocar toda a operação em risco. O DLP tradicional tenta resolver isso bloqueando tudo, travando o trabalho da sua equipe. A TYR + Safetica entrega Defesa Contextual por IA: protege mais, atrapalha menos.
72% das PMEs admitem que um grande ataque cibernético poderia significar o fim de suas operações. E a responsabilidade legal pelos dados é da sua empresa, não do provedor de nuvem. Conheça as dores que o DLP com Defesa Contextual resolve.
94% dos ataques digitais começam por um e-mail. Um único clique errado pode colocar toda a operação da empresa em risco.
Vazamento de dados por erro humano expõe a empresa a multas regulatórias e à falta de provas em auditorias de conformidade.
Regras rígidas que bloqueiam tudo geram falsos positivos constantes — a equipe de segurança sofre fadiga de alertas e o negócio para.
Colaboradores ociosos ou enganos bem-intencionados causam vazamentos que raramente são percebidos a tempo.
Gerenciar dezenas de soluções de segurança isoladas gera custos, confusão e brechas — a "abordagem Frankenstein".
A questão não é se sua empresa será alvo, mas quão preparadas estão as suas defesas. E a responsabilidade pelos dados é sua, não da nuvem.
A abordagem clássica de prevenção de perda de dados parte de uma premissa simples demais: bloquear tudo. O resultado é o oposto do pretendido.
Políticas genéricas que bloqueiam qualquer movimentação de dados, sem entender o contexto real da ação.
A equipe de segurança sofre fadiga de alertas, perdendo tempo com bloqueios que não representam ameaça real.
Trabalho legítimo é interrompido com frequência, gerando atrito entre segurança e produtividade.
Sem descoberta automática de dados sensíveis, a empresa não tem provas prontas para auditorias — e o risco de multa aumenta.
Na mitologia nórdica, Fenrir era o lobo que ameaçava destruir tudo — até que Týr se interpôs, sacrificando a própria mão para acorrentá-lo. No mundo digital, o lobo tem outro nome: o USB não monitorado, o e-mail enviado ao destinatário errado, o arquivo confidencial copiado para uma nuvem pessoal sem que ninguém perceba. A Defesa Contextual da TYR com Safetica não fecha os portões da cidade — ela reconhece o lobo mesmo disfarçado de ovelha.
Preencha os campos ao lado e receba agora o material exclusivo: como proteger dados sensíveis sem travar a operação com TYR + Safetica.
A segurança inteligente não bloqueia o trabalho — ela entende o fluxo. A Defesa Contextual impulsionada por IA avalia o que são os dados, quem os está utilizando e como eles se movem.
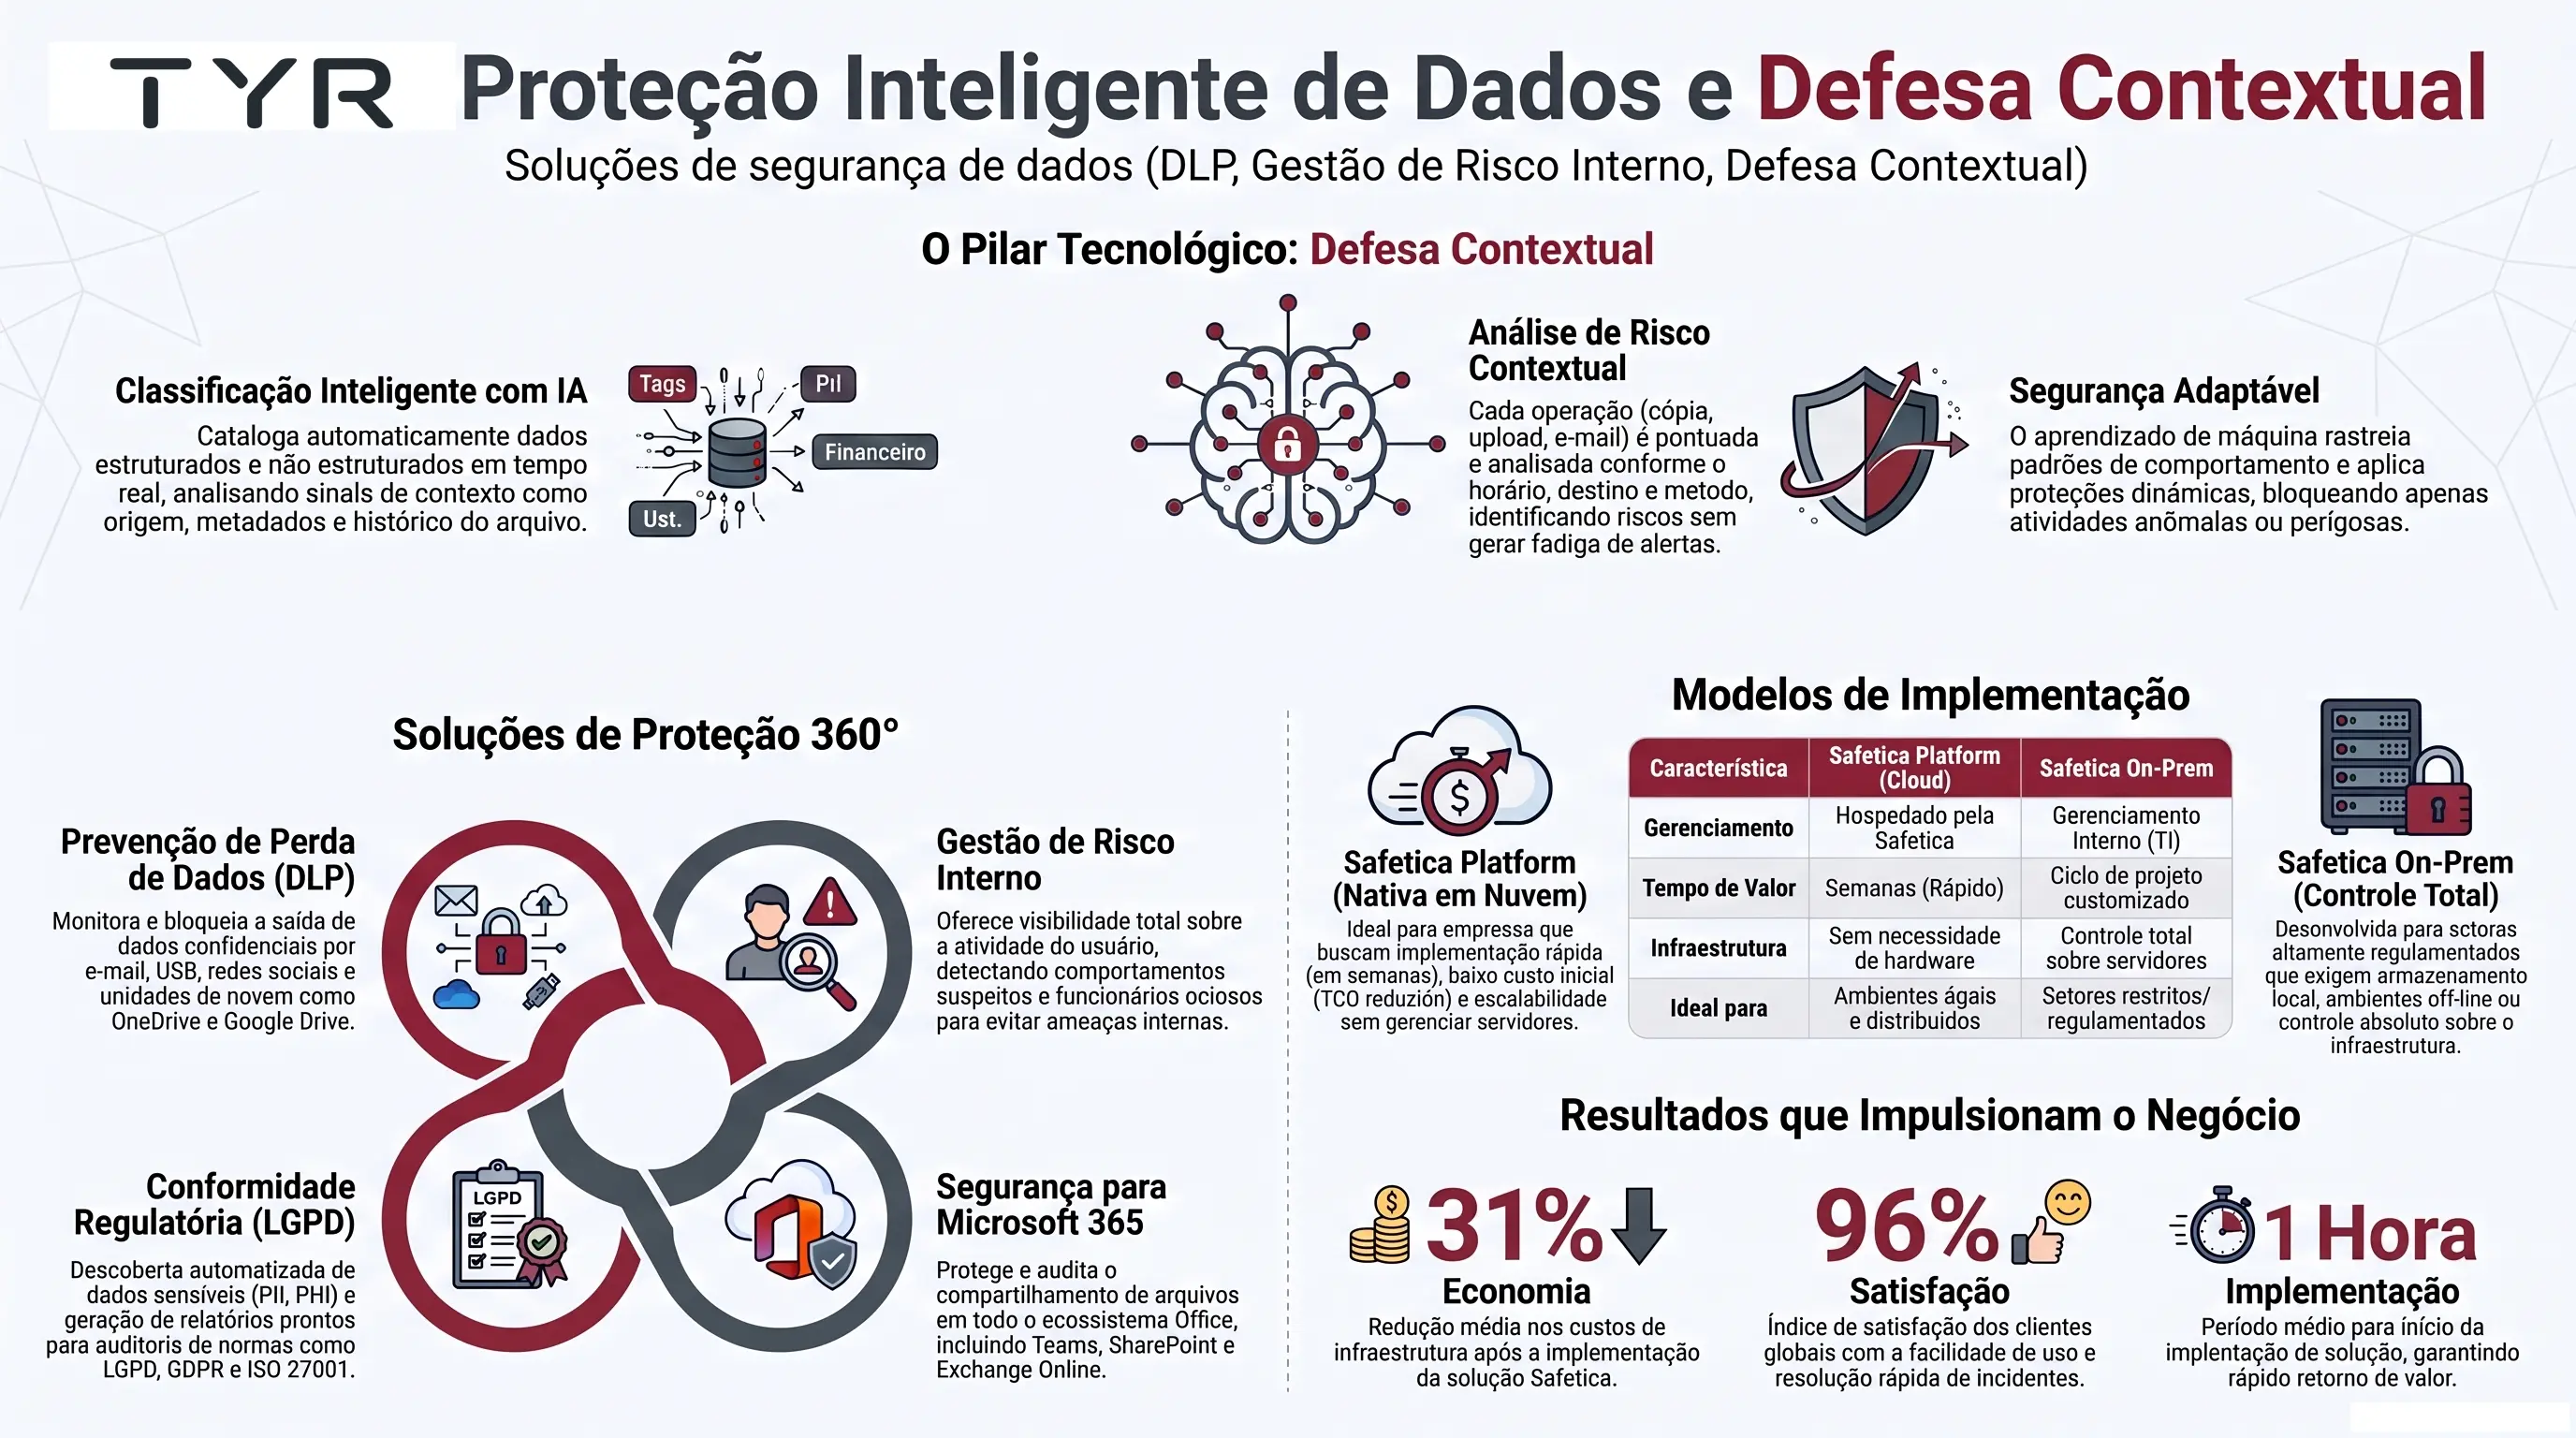
O DLP tradicional tenta resolver vazamento de dados com regras rígidas que bloqueiam tudo — gerando falsos positivos e travando a operação. A Defesa Contextual da Safetica, implementada pela TYR, avalia origem do arquivo, histórico de modificações, metadados e conteúdo para identificar risco real — protegendo mais e atrapalhando menos.
Três passos, executados em tempo real, para cada operação de dados — sem que o usuário perceba, até que o risco seja real.
A IA da Safetica descobre e cataloga automaticamente dados estruturados e não estruturados — cruzando origem, histórico de modificações e conteúdo para identificar dados sensíveis (PII, PHI, financeiros) sem falsos positivos.
Cada ação do usuário (cópia, upload, envio) é pontuada em tempo real conforme horário, destino, método e classificação, usando Machine Learning para identificar atividades anômalas.
Risco baixo: o trabalho flui invisivelmente. Risco médio: o usuário é notificado e educado. Risco crítico: a ação é bloqueada automaticamente — mantendo evidências forenses (Shadow Copy) para investigação.
Descoberta automática de dados PII/PHI com relatórios de auditoria prontos para ISO 27001 e LGPD — chega de medo de multas e de correr atrás de provas.
Implantação em nuvem (Safetica Platform) com média de 1 hora, ou arquitetura on-premise para ambientes air-gapped e altamente regulamentados. A TYR desenha a topologia certa para a sua realidade.
Controle DLP, Backup e EDR em um único console gerido pela TYR — consolidando fornecedores e reduzindo custos de gestão em até 50%.
Três dores recorrentes dos gestores — e como a TYR + Safetica as resolve na prática.
Descoberta automática de dados sensíveis (PII/PHI) e relatórios de auditoria de conformidade regulatória prontos (ISO 27001, LGPD).
Gestão de risco interno com bloqueio adaptativo e educação do usuário no exato momento do erro — antes que vire incidente.
Implantação em média de 1 hora na nuvem e gestão unificada operada pela expertise da TYR — sua equipe de TI livre para focar no negócio.
Uma análise objetiva entre as abordagens para gestores que precisam tomar a decisão certa.
| Critério | DLP Tradicional | Ferramentas Fragmentadas | TYR + Safetica |
|---|---|---|---|
| Falsos positivos | Constantes — bloqueia tudo | Sem correlação entre ferramentas | Quase zero — Defesa Contextual por IA |
| Continuidade da operação | Trava com bloqueios genéricos | Cada ferramenta com suas regras | Trabalho flui sem interrupção |
| Descoberta de dados sensíveis | Manual ou inexistente | Módulo separado, sem contexto | Automática, com precisão contextual |
| Resposta a incidentes | Aviso genérico ou bloqueio total | Sem visão unificada | Permite, notifica ou bloqueia conforme o risco real |
| Evidência forense | Rara ou fragmentada | Espalhada entre consoles | Shadow Copy mantido automaticamente |
| Gestão | Console isolado | Dezenas de ferramentas sem comunicação | Console único — DLP + Backup + EDR |
Clique na imagem para ampliar
Inspirados no deus nórdico Týr — símbolo de coragem, justiça e sacrifício estratégico — a TYR não é apenas um fornecedor. Somos os arquitetos da sua segurança, com 20 anos construindo fortalezas digitais.
Enfrentamos ameaças que outros evitam, com decisão e sem hesitar.
Integridade absoluta, com conformidade rigorosa com a LGPD e regulações.
Parceria de longo prazo baseada em transparência e resultados reais.
A continuidade do seu negócio acima de tudo. Diante do imprevisto, a operação não para.
Processos rigorosos e metodologia comprovada em ambientes de missão crítica.
Entendemos as suas dores e traduzimos segurança em resultados para o negócio.
Aliança estratégica: a tecnologia de Defesa Contextual da Safetica, com a arquitetura e execução da TYR.
Receba a apresentação completa "A Cidadela Inteligente" e descubra como a TYR + Safetica protegem os dados da sua empresa sem travar a operação.
Descubra como a TYR + Safetica podem fortalecer a cidadela do seu negócio. Sem compromisso, sem jargão técnico.